Mark Reds

Preserving the past, building the future on markreds.it

Giorno: 4 Aprile 2015

  • Identificare l’indirizzo IP di un dispositivo con Wireshark

    Identificare l’indirizzo IP di un dispositivo con Wireshark

    Al giorno d’oggi esistono diversi tipi di apparati  in grado di comunicare in rete via TCP/IP: centrali di allarme, nebbiogeni, DVR, ecc. Non solo computer quindi, ma anche dispositivi di vario genere dotati di interfaccia di rete e quindi di un indirizzo IP. Molti di essi offrono addirittura la possibilità di essere configurati via web e di essere comandati da remoto, secondo le possibilità offerte dall’infrastruttura di rete alla quale questi apparati vengono collegati.

    Capita a volte, per i motivi più disparati, di perdere o dimenticare l’indirizzo IP statico assegnato al dispositivo in fase di setup. Purtroppo in questi casi si è costretti a ripristare le impostazioni di default, perdendo così tutta la configurazione. Esiste un’alternativa: utilizzare Wireshark per sniffare il traffico di rete generato dal dispositivo e identificare così il suo indirizzo IP.

    La procedura consiste nell’avviare il programma, selezionare l’interfaccia di rete corretta (ad esempio la scheda ethernet integrata), avviare il capturing  e collegare il proprio computer direttamente al dispositivo tramite un cavo incrociato.

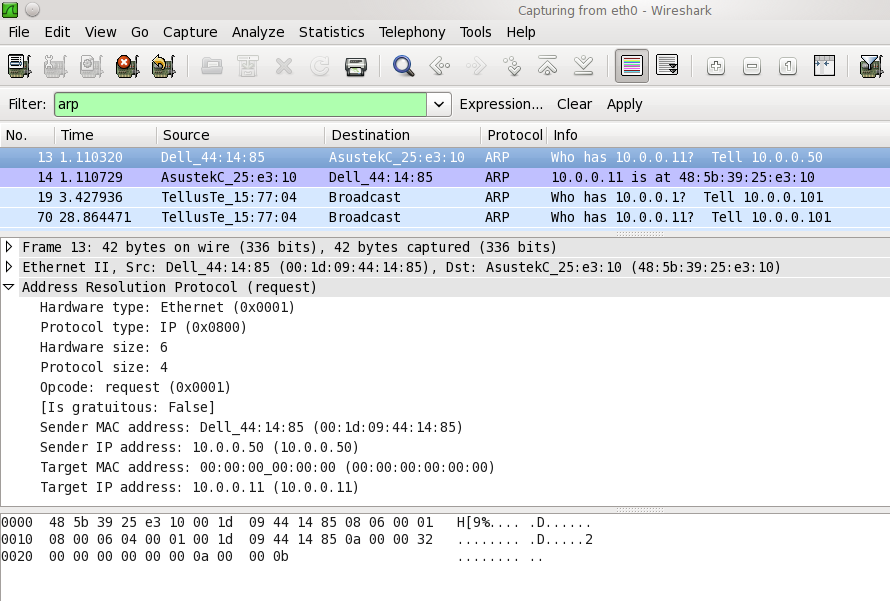
    Sullo schermo appariranno i primi pacchetti. Quelli di nostro interesse sono i pacchetti ARP generati dal dispositivo. Il protocollo ARP è un sistema attraverso il quale si associa l’indirizzo IP all’indirizzo fisco della scheda di rete (mac address) e serve per l’instradamento dei pacchetti nella rete.

    Non importa che la scheda del nostro computer sia configurata sulla stessa sotto rete del dispositivo, ma è importante che sia configurata con un indirizzo IP statico.
    Wireshark_arp

  • Installare Wireshark su Ubuntu

    Installare Wireshark su Ubuntu

    In informatica e in telecomunicazioni Wireshark è un software  per l’analisi di protocollo (o packet sniffer, letteralmente annusa-pacchetti) utilizzato per la soluzione di problemi di rete, per l’analisi e lo sviluppo di protocolli o di software di comunicazione e per la didattica.

    Possiede un’interfaccia grafica che ne facilita l’utilizzo e la scrematura dei dati raccolti. Tuttavia richiede competenze specifiche e una profonda conoscenza delle reti informatiche e del modello ISO/OSI.

    Wireshark riesce a “comprendere” la struttura di diversi protocolli di rete, è in grado di individuare eventuali incapsulamenti, riconosce i singoli campi e permette di interpretarne il significato.

    Per gli utenti di Ubuntu e dei sistemi Debia-based è disponibile nei repository ufficiali e per l’installazione è sufficiente scrivere nel terminale:

    $ sudo apt-get install wireshark

    Prima del suo utilizzo  è necessario dare le corrette autorizzazioni al nostro utente affinché possa accedere correttamente alle interfacce di rete installate sul nostro sistema.

    $sudo dpkg-reconfigure  wireshark-common

    Alla domanda: “Permettere ai non-superuser di catturare i pacchetti?” rispondere <Sì>.

    Dopodiché assegnare l’utente corrente al gruppo wireshark:

    $ sudo usermod -a -G wireshark $USER

    Infine riavviare il sistema, o effettuare un logout per rendere effettive queste modifiche. Adesso siamo pronti ad utilizzare il software che può essere avviato dal menù o dal terminale:

    $ wireshark

    Una volta selezionata l’interfaccia di rete e avviato il capturing dei pacchetti, vedremo una gran mole di dati e informazioni riferiti al traffico di rete verificatosi in quel medesimo instante. Come ho già detto all’inizio, l’analisi e l’interpretazione di questi dati richiede una buona conoscenza del funzionamenti delle reti e dei protocolli. Prossimamente pubblicherò alcuni casi concreti e qualche esempio pratico.